
第七届国际反病毒大会在津圆满落幕,爱加密深度参编报告正式发布!
9月2日,第四届网络空间安全(天津)论坛——第七届国际反病毒大会在天津举行。大会由天津市人民政府主办,国家计算机病毒应急处理中心、天津市公安局、天津市滨海新区人民政府承办,国家网络与信息安全信息通报中心协办。
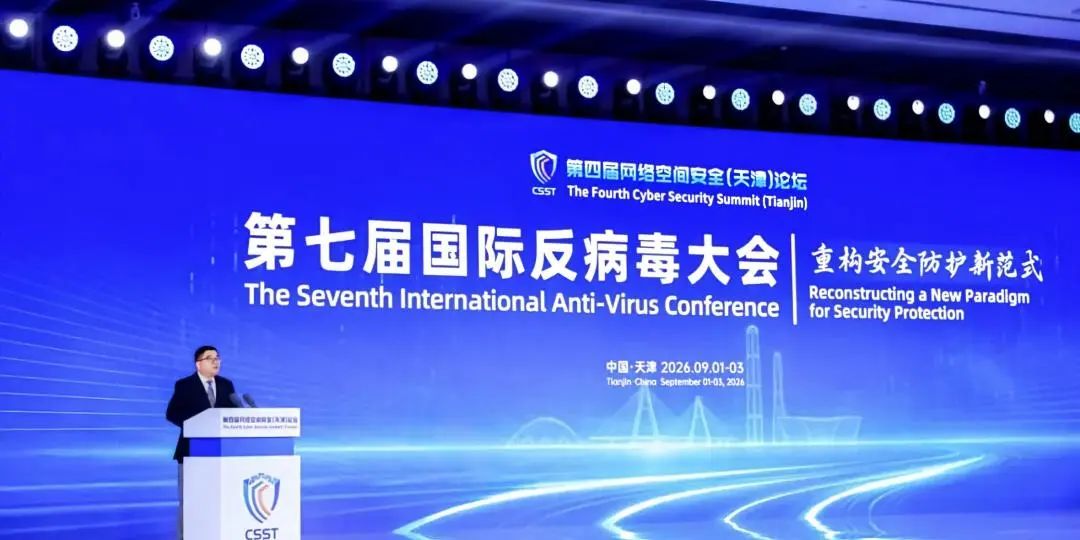
本届大会以“重构安全防护新范式”为主题,邀请亚洲反病毒研究者协会、国际反病毒测试标准化组织等国际组织代表,国内外网络安全领域权威专家,以及国内监管部门、科研机构、行业企业等近500名嘉宾代表齐聚一堂,聚焦智能体时代新型病毒演进态势,通过深度技术探讨、前沿思想碰撞凝聚行业共识,推动智能体时代背景下新型病毒的重定义,助力全球反病毒领域协同共治、联动发展,为全球网络空间和平安全、普惠繁荣贡献中国智慧与方案。
会议召开期间,国家计算机病毒应急处理中心发布《网络空间安全态势分析报告(2026)》《移动互联网应用安全统计分析报告(2026)》,系统梳理近一年来网络空间治理重点难点问题,深入研判AI赋能下网络威胁演化新趋势、新特征,有针对性地提出治理对策建议,为网络安全主管部门提供决策支持、为行业机构和研究人员提供信息参考。
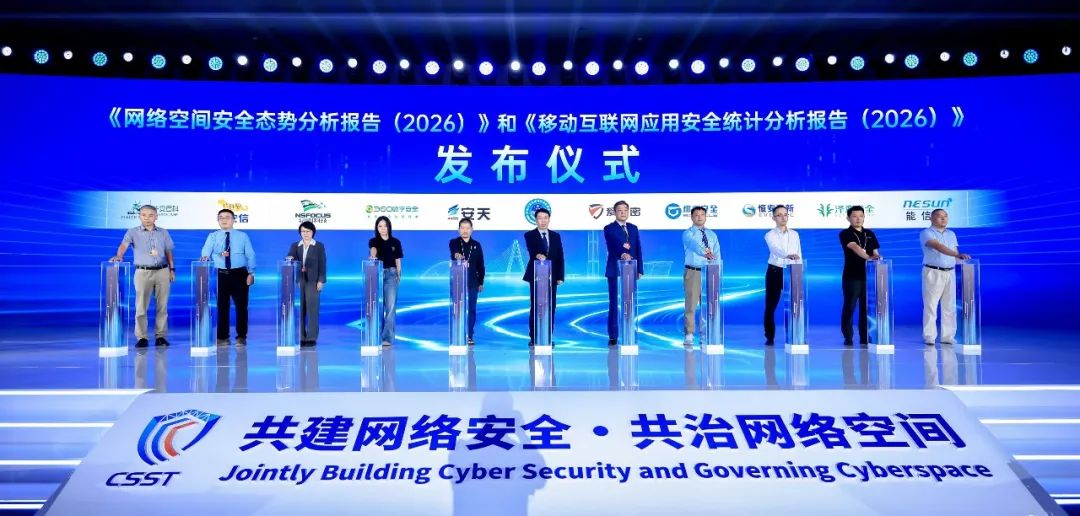
爱加密深度参编《移动互联网应用安全统计分析报告(2026)》,并对移动互联网应用安全现状做出以下分析概述。
当前,移动互联网应用生态持续扩张,应用形态与分发方式日趋多元。累计App数量庞大,但大量App可能已经长期未更新,活跃App占比仅约3.21%,存在“存量庞大、活跃有限”的现象,市场逐步由增量扩张转向存量竞争。小程序、公众号等轻应用已成为重要服务入口,生活实用、办公学习、健康运动、旅游出行等应用增长较快,智能家居配套应用也加速扩容。与此同时,AI助手推荐、原子化服务和智能体分发等新模式正在弱化传统应用商店的分发链条,进一步扩大监管范围和安全边界。
随着人工智能技术快速发展,全国AI应用已超过1万款,其中近一年更新6160款,活跃率超过58%,进入规模化发展阶段。但AI应用快速普及的同时,安全风险也日益突出,从自动化检测结果来看,88.13%的AI应用存在高危漏洞,超过60%存在个人信息合规问题,其中违规收集个人信息占56.20%。随着生成式人工智能的普及,模型安全、数据安全、内容安全及个人信息保护将成为治理重点。
在安全威胁方面,移动应用高危漏洞问题依然严峻。Android和iOS应用存在高危漏洞的比例分别达到80.87%和78.19%,第三方SDK的高危漏洞占比更高达93.64%。各类应用集成的SDK数量普遍大幅增加,应用生态正进入以SDK驱动的深度依赖阶段。
抽样检测发现,近一年有更新的应用中,35.57%存在侵犯用户权益问题,主要表现为强制授权、过度索权和超范围收集个人信息。在1万余款新增违法App样本中,色情类和涉赌类App占比分别达到59.74%和51.83%,相关黑灰产与违法犯罪风险仍需重点防范。
在安全防护方面,移动应用整体加固水平仍然偏低,86.55%的应用尚未采取第三方安全加固措施,即加固覆盖率仅约13.45%。金融理财类应用在监管和技术升级推动下,加固水平有所提高,但网络游戏类应用未加固问题仍较为突出,成为主要风险口。
综上所述,移动互联网应用正在由传统原生App生态向轻应用、跨终端服务和智能化场景分发演进,同时面临高危漏洞频发、SDK供应链风险扩大、个人信息违规处理以及安全防护不足等多重挑战。面对新的生态变化,应进一步完善适应多渠道和免下载服务的监管机制,加强SDK全生命周期治理与应用安全检测,推动移动应用安全由单体防护向生态协同治理转变。